Top news du mois de octobre
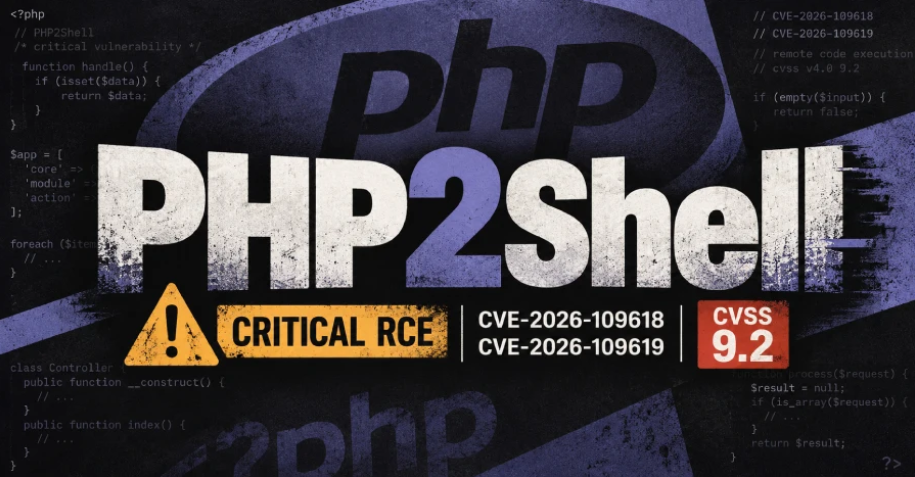 Double vulnérabilité critique non patchée dans PHP
Deux vulnérabilités critiques (CVSS 9,2) ont été identifiées dans PHP. Un correctif était prévu le 21 octobre 2026. Les versions 8.2 et 8.3 bénéficient uniquement de mises à jour de sécurité, tandis que les versions antérieures à 8.2 ne sont plus maintenues.
En lire plus... Cyber attaque touchant les systèmes de réfrigération de nombreuses enseignes
Une cyber attaque a touché les systèmes de gestion des températures de refrigération des enseignes de la Cooperative U, Intermarché et certaines enseignes E.Leclerc. Les frigos sont entré en mode dégivrage dans la nuit de dimanche à lundi, condamnant l'ensemble des produits réfrigérés à être détruit.
En lire plus... Failles découvertes par l’IA : l’initiative « Patch the Planet » d’OpenAI change la donne
Des chercheurs de l’initiative « Patch the Planet » d’OpenAI ont utilisé GPT-5.6 Sol pour transformer en deux semaines un bug vieux de deux ans, qui résistait aux développeurs humains, en exploits fonctionnels. Wiz a ensuite retrouvé les failles avec Gemini 4 Argon. Le nombre de vulnérabilités découvertes en 2026 devrait doubler le record de 2025.
En lire plus...📰 News
04/10/2026 FortiMail : zero-day critique CVE-2026-104286 (CVSS 9.8)
Une faille zero-day d'une sévérité de 9,8/10 touche FortiMail - Fortinet: exploitable sans authentification et presque sans compétence de la part de l'attaquant. Ce qui impose une correction rapide.
06/10/2026 Zero-Day Exploitation of Citrix NetScaler ADC and Gateway: CVE-2026-88771 and CVE-2026-88772
Citrix a révélé huit vulnérabilités dans NetScaler ADC et Gateway, dont deux RCE critiques exploitées dans la nature depuis début septembre. Ajoutées au catalogue KEV de la CISA, elles touchent gouvernements, finance et éducation en Amérique du Nord et Europe. Patch immédiat indispensable.
12/10/2026 Cyber attaque touchant les systèmes de réfrigération de nombreuses enseignes
Une cyber attaque a touché les systèmes de gestion des températures de refrigération des enseignes de la Cooperative U, Intermarché et certaines enseignes E.Leclerc. Les frigos sont entré en mode dégivrage dans la nuit de dimanche à lundi, condamnant l'ensemble des produits réfrigérés à être détruit.
12/10/2026 Decepticon : agent de red team autonome piloté par Claude et Codex
Decepticon combine Claude et Codex avec son propre runtime d'exécution : 16 agents spécialisés couvrent découverte, exploitation, Active Directory, cloud, smart contracts et reverse engineering. L'outil illustre la vague des agents offensifs autonomes, qui changent la donne pour les équipes de red team autorisées.
14/10/2026 Le Japon déclare sa première « urgence cyberspace » après une vague de ransomwares assistés par IA
Le 9 octobre, le Japon a déclenché sa toute première « urgence cyberspace » après un ransomware frappant IDC Frontier (cloud du groupe SoftBank) le 8 octobre : 495 organisations clientes touchées d'un coup, dont JR East avec 6,09 millions d'enregistrements exposés. Plus de 14 millions de citoyens concernés au total, plus de 500 incidents recensés depuis janvier.
16/10/2026 PwnEscape : une faille du noyau Linux permet de s’évader d’une VM KVM
PwnEscape (CVE-2026-99999, CVSS 9,3) est une faille de la pile réseau du noyau Linux. Depuis une VM, des métadonnées de checksum malformées font fuiter la mémoire de l’hôte, voire planter ou compromettre en root celui-ci (KVM/Firecracker). Il faut patcher le noyau de l’hôte (5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.57, 7.2.11).
20/10/2026 Violations de données applicatives - Retour d’expérience du CERT-FR
Le CERT-FR alerte sur la hausse des fuites de données issues d’applications web, souvent sans exploitation de vulnérabilité technique. Il publie un RETEX présentant 10 préconisations pour limiter les risques : gestion des accès, authentification renforcée, sécurisation des applications et surveillance des activités suspectes.
23/10/2026 PHP alerte sur une nouvelle faille RCE non corrigée, deux jours après PHP2Shell
Une nouvelle faille de sécurité critique a été découverte dans PHP, pouvant permettre l'exécution de code à distance sur les serveurs utilisant une configuration spécifique. En attendant un correctif officiel, il est recommandé de désactiver temporairement la fonctionnalité de suivi de progression des téléversements de fichiers.
26/10/2026 Comparatif de la sécurité des messageries
Signal, WhatsApp, Telegram, les solutions Matrix (comme Element, Tchap ou Citadel), Threema, SimpleX et Olvid : que garantissent vraiment les messageries qui se disent « sécurisées » ? Un examen critère par critère, que chacun peut vérifier.
28/10/2026 Hameçonnage aux faux votes pour des concours sur WhatsApp
Cybermalveillance.gouv.fr appelle à la vigilance face à une nouvelle campagne malveillante d’hameçonnage (phishing en anglais) aux faux votes pour des faux concours sur la messagerie WhatsApp. Sa diffusion s’intensifie en raison de sa forte viralité et d’un effet boule de neige : chaque nouveau compte WhatsApp compromis permet de relayer cette arnaque vers de nouvelles victimes.
🛑 Vulnérabilité
12/10/2026 Multiples vulnérabilités découvertes dans les équipements industriels DANFOSS
Les contrôleurs Danfoss AK-SM 800A, utilisés pour gérer les systèmes de réfrigération dans les supermarchés, entrepôts et chambres froides, ont fait l’objet d’une étude approfondie par l’équipe Team82. Ces systèmes jouent un rôle crucial dans les infrastructures commerciales, rendant toute vulnérabilité potentielle particulièrement critique.
21/10/2026 Double vulnérabilité critique non patché dans PHP
Deux vulnérabilités de CVSS 9.2 d'après les équipes de PHP sont actuellement non patché. Un correctif est prévu pour 16h ce mercredi 21 octobre 2026. Les versions 8.2 et 8.3 ne bénéficient que de correctifs de sécurité, tandis que les versions 8.4 et 8.5 font l'objet d'un support actif. Toutes les versions antérieures, y compris les versions 8.1, 8.0, 7.x et 5.x, sont en fin de vie et ne bénéficient plus d'aucun correctif PHP.
23/10/2026 Faille node2shell
Faille node2shell
23/10/2026 Failles découvertes par l’IA : l’initiative « Patch the Planet » d’OpenAI change la donne
Des chercheurs de l’initiative « Patch the Planet » d’OpenAI ont utilisé GPT-5.6 Sol pour transformer en deux semaines un bug vieux de deux ans, qui résistait aux développeurs humains, en exploits fonctionnels. Wiz a ensuite retrouvé les failles avec Gemini 4 Argon. Le nombre de vulnérabilités découvertes en 2026 devrait doubler le record de 2025.
29/10/2026 Faille UEFI CVE-2026-97631 : un paquet ICMP suffit pour exécuter du code avant le Secure Boot
Faille UEFI CVE-2026-97631 : un paquet ICMP suffit pour exécuter du code avant le Secure Boot
🔒 Protection des données
22/10/2026 Quest Diagnostics : intrusion confirmée touchant des dossiers patients
Le laboratoire médical américain a signalé un accès non autorisé à sa plateforme Quanum Lab Services Manager, découverte le 21 octobre et déclarée à la SEC. L'ampleur exacte reste inconnue ; la société collabore avec les autorités fédérales et des experts externes. Elle confirme que l'incident n'est pas lié aux failles PHP de la semaine.
♻️ Numérique Responsable
12/10/2026 Mulhouse : le projet de data center Microsoft de 2 Md€ passe une nouvelle étape malgré l'opposition
Mulhouse Alsace Agglomération a approuvé la déclaration d'intérêt général du futur centre de données de Microsoft (Petit-Landau et Hombourg, 36 ha, construction à partir de 2029, ~200 emplois directs). L'enquête publique avait recueilli 80 % de contributions défavorables ; le collectif « IA pas moyen » (Alsace Nature, Stop Fessenheim) dénonce la consommation d'eau et d'énergie.
13/10/2026 Mulhouse : le projet de data center Microsoft de 2 Md€ passe une nouvelle étape malgré l'opposition
Mulhouse Alsace Agglomération a approuvé la déclaration d'intérêt général du futur centre de données de Microsoft (Petit-Landau et Hombourg, 36 ha, construction à partir de 2029, ~200 emplois directs). L'enquête publique avait recueilli 80 % de contributions défavorables ; le collectif « IA pas moyen » (Alsace Nature, Stop Fessenheim) dénonce la consommation d'eau et d'énergie.
13/10/2026 Data center Google dans l'Indre : projet dévoilé le 12 octobre, contestation croissante à Étrechet
Google a détaillé le 12 octobre son premier centre de données en France, près de Châteauroux, avec promesse de milliers d'emplois mais vives inquiétudes sur l'eau et l'électricité. La maire d'Étrechet a démissionné pour dénoncer le manque de transparence. Les data centers consomment ~10 TWh/an en France (~2 % de la consommation nationale), un chiffre qui pourrait doubler d'ici 2030 selon RTE.
23/10/2026 La Banque mondiale lance sa première stratégie numérique
Quatre priorités : étendre la connectivité, rendre les terminaux et les données abordables, renforcer les services et compétences numériques, et préparer les pays à l’IA. Seuls 23 % des habitants des pays à bas revenus utilisent Internet, contre 94 % dans les pays riches, alors que 1,2 milliard de personnes y atteindront l’âge de travailler d’ici 10 à 15 ans.
⚛️ IA
12/10/2026 AI infrastructure investment 2026: inside the USD1 trillion build-out
BNP Paribas Equity Research maps the USD1 trillion AI build-out, revealing where capital is flowing and which bottlenecks could shape its next phase.
23/10/2026 La Chine propose des contrôles d’exportation sur 40 technologies (IA, biotech, solaire)
Le ministère chinois du Commerce propose d’interdire l’exportation de 14 technologies — dont des technologies d’IA — et d’en restreindre 26 autres. L’IA pouvant générer du code malveillant figure parmi les périmètres visés. La consultation publique dure un mois. Contexte : l’outil chinois Artex, suspecté dans des cyberattaques contre des banques sud-coréennes, vient de passer en code fermé.
23/10/2026 ThreatBook lance RedAgents, un agrégateur d’agents de pentest IA
La plateforme SaaS orchestre en parallèle plusieurs agents de pentest autonomes (Artex Pro, Cyber(YanJi), Yanxun, CyberStrikeAI) contre la surface d’attaque de l’entreprise. À noter : Artex Open-Source, détourné par des attaquants lors d’incidents dans la finance, est passé en code fermé le 8 octobre et ne doit plus être utilisé qu’en environnement de test.
28/10/2026 Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.